В современной цифровой экономике криптовалютные активы становятся всё более интегрированными в легальную финансовую систему. Однако именно эта открытость и скорость транзакций создают привлекательные условия для маскировки незаконных операций. В рамках борьбы с отмыванием денег (AML) специалисты выделяют комплекс критериев, известных как триггеры подозрительной активности крипто. Эти сигналы помогают автоматизированным системам и аналитикам выявлять потенциальные риски на ранней стадии. Понимание природы этих триггеров, их классификация и правильная интерпретация — ключевой задачей для компаний, работающих с цифровыми активами, и для регуляторов, стремящихся обеспечить прозрачность рынка.
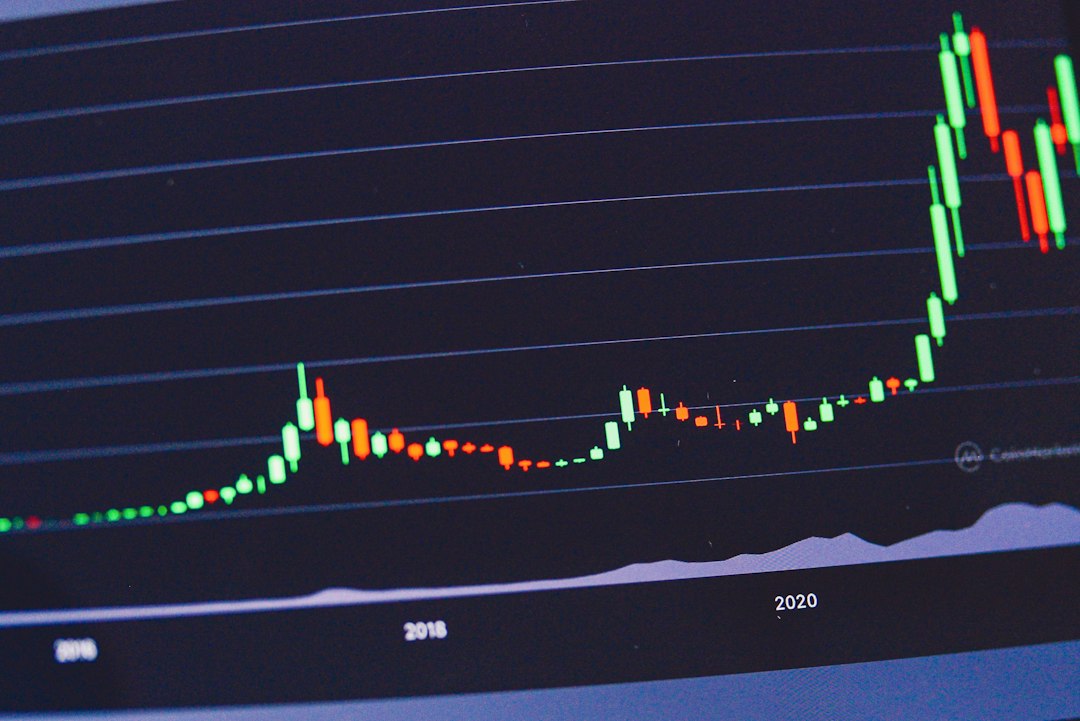
Первый и самый очевидный блок триггеров связан с объемом и частотой транзакций. Аномально большие суммы, перемещаемые в короткие промежутки времени, часто указывают на попытку быстро переместить средства через множество адресов, что характерно для схем смешивания (mixing) илиLayering. Однако и обратный край — транзакции микро-объемов, направленные на множество разных кошельков, также вызывает подозрение, так как может свидетельствовать о фейковых счетах или атаках типа «красный фонарь». Системы AML отслеживают не только суммы, но и динамику: резкий рост активности после периода простоя, или наоборот, внезапная остановка потока средств может сигнализировать о смене стратегии злоумышленника или попытке вывода капитала из подозрительного проекта.
Классификация триггеров по типу поведенческого анализа
Второй важный аспект — поведенческие маркеры. Любой пользователь крипто-экосистемы оставляет цифровой след, и отклонения от установленных паттернов становятся триггерами. К ним относятся:
- Использование сервисов миксеров и тумблеров для скрытия траектории транзакций.
- Транзакции с адресами, включенными в черные списки международных регуляторов.
- Создание множества новых кошельков в один день с последующим быстрым переводом средств на внешние биржи.
- Взаимодействие с децентрализованными биржами (DEX), не требующими KYC-процедур.
- Получение доходов от известных пирамид или мошеннических проектов.
Каждый из этих пунктов сам по себе не всегда является доказательством нарушения, но в совокупности они формируют риск-профиль транзакции. Именно здесь на сцену выходят алгоритмы машинного обучения, которые способны выявлять сложные комбинации поведенческих паттернов, недоступные для ручного анализа.
Сегментация рисков по направлениям движения капитала
При анализе транзакций специалисты выделяют три основных направления, каждое из которых имеет свои специфические триггеры:
- Inbound-риски: поступление средств с адресов, связанных с криминальными активностями, такими как рандом-вэр илиdarknet-маркетплейсы.
- Outbound-риски: отправка капитала на адреса, которые впоследствии используются для покупки товаров или услуг в нелегальном сегменте.
- Circular-риски: замкнутые циклы перемещения денег между несколькими кошельками одного владельца, целью является создание иллюзии активности или маскировка истинного источника финансирования.
Понимание этих категорий позволяет AML-аналитикам настраивать правила мониторинга с нужной точностью, минимизируя количество ложных срабатываний, при этом сохраняя способность обнаруживать真正 (настоящие) угрозы.
Регуляторный аспект и требования к выявлению триггеров
На уровне законодательства требования к выявлению и报告 (сообщению) подозрительной активности регламентируются национальными и международными нормативными актами. В России, например, ФИФИ (Федеральная служба по надзору в сфере связи, информационных технологий и массовых коммуникаций) и Банк России устанавливают четкие рамки для операторов крипто-обменников и бирж. Каждое подозрительное событие, соответствующее определённым триггерам, должно быть задокументировано и, при необходимости, передано в Rosfinmonitoring.
Важным аспектом является также принцип соразмерности. Системы не должны блокировать каждую необычную транзакцию, иначе бизнес понесет репутационные и финансовые потери из-за отсева легитимных клиентов. Поэтому регуляторы настаивают на гибкой настройке пороговых значений и проведении обязательного верификации подозрительных операций квалифицированными специалистами. Транспарентность правил также помогает строить доверие со стороны инвесторов и партнеров.
Обязательные поля отчета о подозрительной активности
При формировании отчета о выявленном подозрении должны быть заполнены следующие блоки информации:
- Идентификационные данные клиента или кошелька (адрес, тег транзакции).
- Описание характера операции: тип перемещения, сумма, валюта, время совершения.
- Обоснование срабатывания триггера: ссылка на конкретный критерий (объем, частота, адрес-партнер и т.д.).
- Действия, предпринятые компанией: приостановка транзакции, запрос дополнительной документации, блокировка счета.
- Контактные данные ответственного сотрудника для связи с регулятором.
Качественное заполнение этих полей не только обеспечивает соответствие закону, но и способствует более эффективному расследованию потенциальных схем отмывания.
Инструменты технологического обнаружения и аналитики
Современный AML-инструментарий для крипто-сектора базируется на комбинации нескольких технологий. Блокчейн-аналитика позволяет проследить путь средств от источника к получателю, даже если между ними находится несколько промежуточных адресов. Графовые аналитические модели помогают выявлять сообщества связанных кошельков и схем circular-транзакций. Кроме того, интеграция с внешними базами данных о Known-Address (известных адресах мошенников, санкционных списках) обеспечивает мгновенную маркировку рисковых операций.
Одной из самых перспективных направлений является использование искусственного интеллекта для прогнозирования развития событий. Алгоритмы могут оценивать вероятность того, что текущая активность перерастет в серьезную угрозу, исходя из исторических данных и текущих рыночных условий. Это позволяет сдвинуть фокус с реактивного мониторинга на проактивную защиту, блокируя схемы на этапе их формирования, а не после их реализации.
Интеграция внешних интеллектуальных источников
Эффективность систем мониторинга возрастает в несколько раз при подключении открытых и коммерческих интеллектуальных источников. К ним относятся:
- Базы данных по-known криминальным кошелькам, обновляемые специализированными компаниями по крипто-безопасности.
- Отчеты финансовых единиц (FIU) других стран о выявленных схемах отмывания.
- Аналитика социальных сетей и форумов, где обсуждаются новые методы обхода проверок.
- Данные о ликвидности и объемах торгов на разных биржах, позволяющие выявлять арбитражные схемы, скрытые под обычными переводами.
Интеграция таких источников требует постоянного обновления баз знаний и настройки весов в правилах автоматического срабаты
Триггеры подозрительной активности крипто: инсайты для стратегов цифровых активасов
Как Максим Петров, я постоянно подчеркиваю, что распознавание триггеров подозрительной активности крипто выходит за рамки стандартной комплаенса — это элемент стратегического управления рисками в портфелях цифровых активов. Мой опыт работы как в традиционных финансовых рынках, так и в глубоком ончейн-анализе позволяет мне видеть связь между макроэкономическими сценариями и поведением крипто-кошельков. В условиях повышенной волатильности и растущего регуляторного давления умение отличать естественную рыночную активность от искусственно нагнетаемых движений становится ключевым преимуществом для инвесторов и институциональных игроков.
Практически я выделяю несколько стабильных сигналов, которые часто предшествуют флагам подозрительной активности. Резкий рост объема транзакций с недавно созданных адресов, многократное перемещение одних и тех же средств между несколькими биржами без реальной экономической цели или резкий outflow с платформ в периоды падения цен — это классические маркеры. Я оперирую такими ончейн-метриками, как NVT-отношение, velocity of money и кластеризация адресов, чтобы фильтровать шум и выявлять паттерны, характерные для wash-торговли, арбитража на уязвимости или попыток обхода санкций. Важно не просто фиксировать эти события, а коррелировать их с объемами ликвидности и новостным фоном.
Для портфельной стратегии это означает необходимость внедрения динамического мониторинга. Раннее выявление триггеров подозрительной активности крипто позволяет скорректировать экспозицию, активировать стоп-лоссы или запустить процедуру дополнительной проверки (KYC/AML) до того, как позиция станет несостоятельной. Рекомендую комплексный подход: постоянный анализ потоков на-chain, перекрестная проверка с данными бирж и формирование живой базы evolving триггеров для разных классов активов. Сочетание ончейн-данных с макро-анализом создает многоуровневую систему защиты, превращая риски в управляемые факторы при формировании инвестиционных решений.